El mensaje urgente, el link que parece real y la llamada que mete presión ya son parte del mapa de riesgos digitales. Ante el avance de estafas virtuales y ataques orientados a manipular usuarios, trabajadores de los campus, complejos universitarios y la sede central del Rectorado comenzaron esta semana una capacitación en higiene digital.
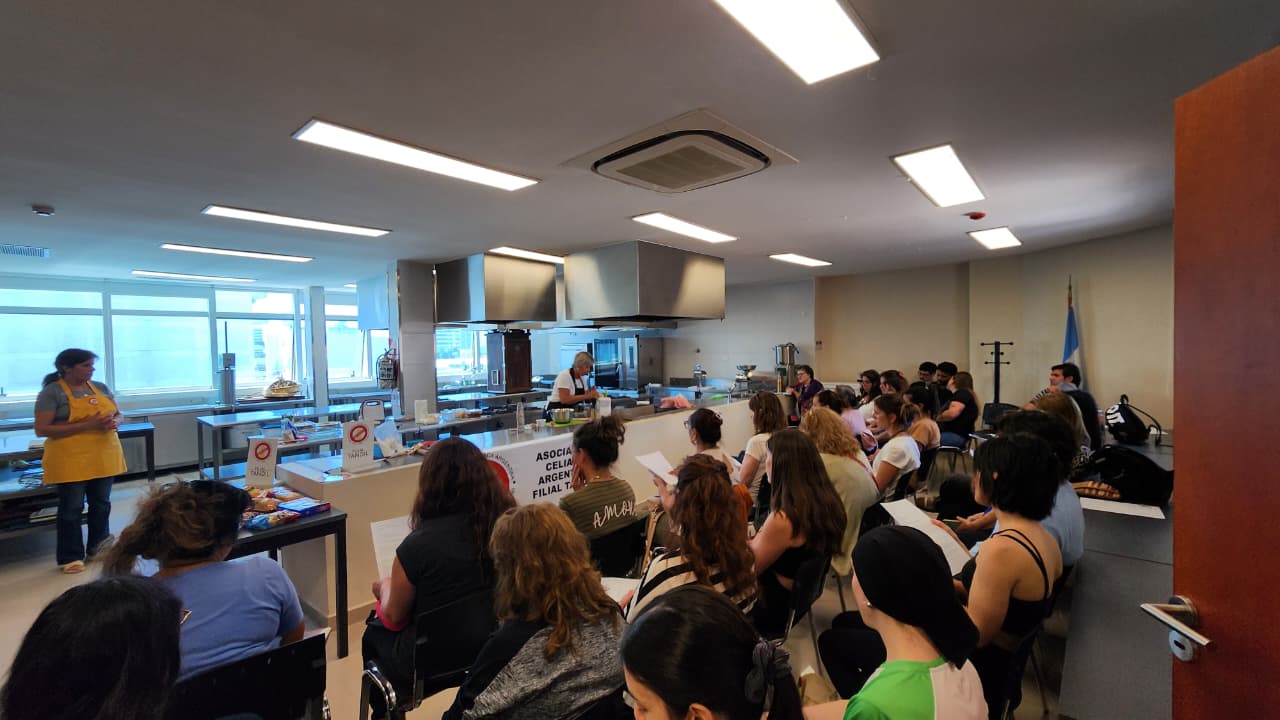
La propuesta es impulsada por la Asociación de Trabajadores de la Universidad y está dirigida al personal universitario. El objetivo es bajar el margen de error tanto en las tareas laborales como en la vida cotidiana: detectar correos falsos, mensajes sospechosos, pedidos de dinero por WhatsApp y páginas que imitan comercios o bancos para capturar datos.
Los encuentros están a cargo de Daniel Feipeler, graduado en Ciencias Exactas, exasesor ministerial en seguridad informática y actual consultor privado. Uno de los ejes es la llamada tríada CIA: confidencialidad, integridad y disponibilidad. En criollo, que la información sensible no llegue a cualquiera, que los archivos no sean alterados sin permiso y que los sistemas puedan seguir funcionando cuando hacen falta.
El dato incómodo no está solamente en los programas maliciosos. La capacitación pone el foco en la ingeniería social: estafadores que apelan al miedo, la urgencia, la codicia o la preocupación por un familiar para lograr que una persona entregue claves, códigos o datos bancarios. Phishing por mail, smishing por SMS, vishing por llamadas, cuentas de WhatsApp clonadas, falsas tiendas online y ransomware integran el menú de maniobras que buscan prevenir.
Para Tandil, donde trámites, compras, bancos, trabajo y vínculos cotidianos pasan cada vez más por el celular, la barrera más accesible no es una herramienta secreta. Es un hábito. Activar el doble factor de autenticación, no repetir contraseñas, entrar a bancos escribiendo la dirección directamente, revisar remitentes y llamar antes de transferir dinero por un pedido urgente pueden evitar un problema grande.
También recomiendan mantener sistema operativo y aplicaciones actualizados, descargar solo desde tiendas oficiales y hacer copias de respaldo. La discusión deja una pregunta menos técnica y más cotidiana: ¿cuántas veces un mensaje nos apura tanto que dejamos de verificar antes de tocar un link?